

Cybersicherheit für Unternehmen: Risiken erkennen und Ihre IT gezielt schützen
Ihre Server, Benutzerkonten und Netzwerkverbindungen bilden die Grundlage für zahlreiche Geschäftsprozesse. Schon eine unzureichend geschützte Verwaltungsoberfläche oder ein kompromittiertes Benutzerkonto kann Angreifern den Zugang zu weiteren Unternehmenssystemen ermöglichen. Besonders kritisch sind Sicherheitslücken, die im laufenden Betrieb unentdeckt bleiben.
Für die Cybersicherheit Ihres Unternehmens kommt es deshalb nicht allein auf die eingesetzten Schutzprodukte an. Entscheidend ist, welche Zugriffsrechte bestehen, wie Ihre Systeme konfiguriert sind und ob sich verdächtige Aktivitäten rechtzeitig erkennen lassen.
Als HPE Gold Solution Provider unterstützen wir Sie dabei, vorhandene Sicherheitsrisiken zu bewerten und geeignete Schutzmaßnahmen umzusetzen. Wir verbinden die technische Sicherheitsanalyse mit HPE-Technologien für Ihre Server- und Netzwerkinfrastruktur. Auf Wunsch ergänzen wir Ihre Sicherheitsarchitektur um eine kontinuierliche Überwachung.
Wo ist Ihre Unternehmens-IT besonders angreifbar?
Viele Sicherheitsrisiken entstehen nicht durch eine einzelne Schwachstelle, sondern durch das Zusammenspiel verschiedener Faktoren. Ihre Infrastruktur wächst, neue Anwendungen kommen hinzu und bestehende Berechtigungen bleiben erhalten. Dadurch entstehen Zugriffswege, die im täglichen Betrieb kaum auffallen.
Besonders relevant sind vier Bereiche, in denen geeignete Schutzmaßnahmen das Risiko eines erfolgreichen Cyberangriffs reduzieren.
Sind Ihre Benutzerkonten und Fernzugänge ausreichend geschützt?
Das Problem
Gestohlene Zugangsdaten oder unzureichend geschützte Fernzugänge ermöglichen Angreifern möglicherweise den Zugriff auf Ihre Unternehmensanwendungen. Besonders kritisch sind Konten mit administrativen Rechten, über die sich Sicherheitskonfigurationen oder weitere Berechtigungen verändern lassen.
Die Lösung
Schützen Sie Ihre digitalen Identitäten durch geeignete Anmeldeverfahren und begrenzen Sie den Zugriff auf die Anwendungen, die Ihre Mitarbeitenden tatsächlich benötigen.
Worauf Sie achten sollten:
- Multi-Faktor-Authentifizierung und möglichst phishingresistente Anmeldeverfahren für kritische Konten
- Getrennte Benutzerkonten für administrative und gewöhnliche Tätigkeiten
- Kontrollierte Fernzugänge und eingeschränkte Anwendungsberechtigungen
- Untersuchung ungewöhnlicher Anmeldungen und Berechtigungsänderungen
Passende HPE-Lösung: Microsoft Entra für die Identitätssicherheit und HPE Aruba Networking SSE für kontrollierte Anwendungszugriffe.
Sind Ihre Server und Verwaltungsfunktionen sicher?
Das Problem
Veraltete Firmware, weitreichende Administratorrechte und unzureichend geschützte Managementschnittstellen gefährden zentrale Funktionen Ihrer Serverinfrastruktur. Ein kompromittierter Verwaltungszugang kann Angreifern ermöglichen, Sicherheitseinstellungen zu verändern oder zusätzliche Systeme zu erreichen.
Die Lösung
Sichern Sie die Serververwaltung ab und nutzen Sie geeignete Funktionen zur Überprüfung der Firmwareintegrität. Eine geregelte Firmwarepflege ergänzt diese Schutzmaßnahmen.
Worauf Sie achten sollten:
- Erreichbarkeit Ihrer Managementschnittstellen aus festgelegten Netzwerkbereichen
- Geeignete Authentifizierung und differenzierte Administratorrechte
- Firmwareintegrität und verfügbare hardwarebasierte Sicherheitsfunktionen
- Regelmäßige Prüfung von Firmwareständen und Sicherheitsupdates
Passende HPE-Lösung: HPE ProLiant Compute, HPE iLO und HPE Compute Ops Management.
Kann sich ein Angriff innerhalb Ihres Netzwerks ausbreiten?
Das Problem
Wenn Arbeitsplatzrechner, Server und angeschlossene Geräte weitgehend uneingeschränkt miteinander kommunizieren dürfen, kann sich ein Angreifer nach der Übernahme eines Systems möglicherweise weiter in Ihrer Infrastruktur bewegen.
Die Lösung
Eine geeignete Netzwerksegmentierung begrenzt die Kommunikation zwischen unterschiedlichen Sicherheitsbereichen. Ergänzend legen rollenbasierte Zugriffsrichtlinien fest, welche Benutzer und Geräte bestimmte Ressourcen erreichen dürfen.
Worauf Sie achten sollten:
- Trennung besonders schutzbedürftiger Server- und Verwaltungsbereiche
- Kontrollierte Benutzer- und Gerätezugriffe
- Eingeschränkte Berechtigungen externer Dienstleister
- Regelmäßige Prüfung der vorhandenen Netzwerkverbindungen
Passende HPE-Lösung: HPE Aruba Networking mit Dynamic Segmentation und ClearPass.
Erkennen Sie verdächtige Aktivitäten rechtzeitig?
Das Problem
Ihre Server, Endgeräte und Firewalls erfassen möglicherweise bereits auffällige Aktivitäten. Werden diese Meldungen jedoch nicht fachlich untersucht, bleiben wichtige Hinweise auf einen laufenden Angriff unter Umständen unbeachtet.
Die Lösung
Verbinden Sie geeignete Sicherheitsdatenquellen mit einer geregelten Überwachung und Untersuchung kritischer Ereignisse. Für bestätigte Vorfälle benötigen Sie außerdem klare Zuständigkeiten und abgestimmte Reaktionsmaßnahmen.
Worauf Sie achten sollten:
- Erfassung relevanter Sicherheitsereignisse aus kritischen Systemen
- Untersuchung auffälliger Anmeldungen, Prozesse und Netzwerkverbindungen
- Festgelegte Verantwortlichkeiten für kritische Sicherheitsmeldungen
- Geregelte Reaktion auch außerhalb der Geschäftszeiten
Passende HPE-Lösung: Managed SOC der Team-IT Group.
Die vier Bereiche helfen Ihnen, erste Schwachstellen einzuordnen. Ob Ihre vorhandenen Maßnahmen tatsächlich ausreichen, hängt von der Konfiguration Ihrer Systeme und den möglichen Auswirkungen eines Sicherheitsvorfalls ab.
HPE-Technologien für sichere Server, Netzwerke und Zugänge
Ihre Server, Netzwerkverbindungen und Benutzerzugänge benötigen unterschiedliche Schutzmaßnahmen. Während bestimmte Sicherheitsfunktionen bereits auf der Hardwareebene ansetzen, kontrollieren andere die Kommunikation zwischen Ihren Systemen oder den Zugriff auf Unternehmensanwendungen.
HPE bietet dafür Technologien, die Sie entsprechend den Anforderungen Ihrer IT-Infrastruktur kombinieren können. Entscheidend ist, welche Sicherheitsfunktionen Ihre vorhandenen Systeme bereits unterstützen und wo zusätzliche Maßnahmen erforderlich sind.
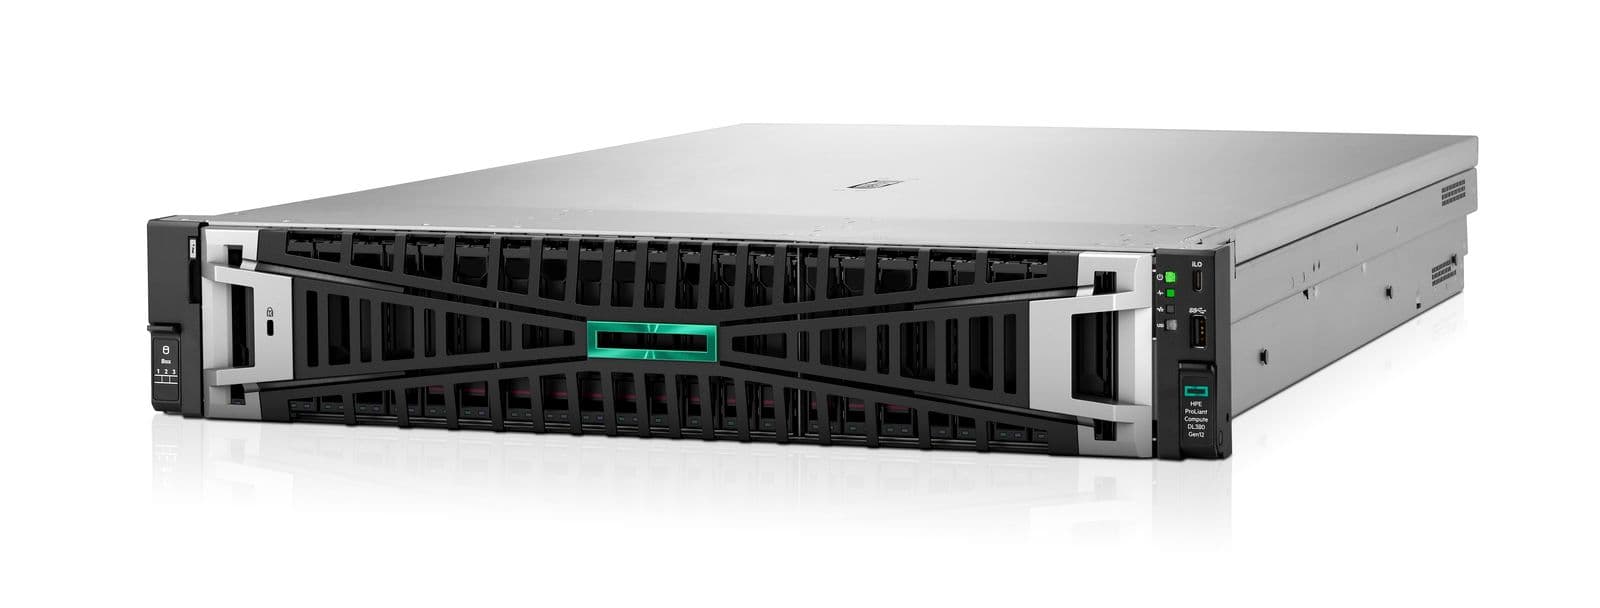
HPE ProLiant Compute: Ihre Server und Firmware absichern
Ihre Server bilden die Grundlage für wichtige Unternehmensanwendungen. HPE ProLiant Compute bietet integrierte Sicherheitsfunktionen, mit denen Sie die Firmware schützen und administrative Zugänge kontrollieren.
Wichtige Sicherheitsfunktionen:
- Silicon Root of Trust: Überprüft die Integrität geschützter Firmware-Komponenten.
- HPE iLO: Ermöglicht eine geschützte Serververwaltung mit differenzierten Berechtigungen.
- HPE Compute Ops Management: Unterstützt die zentrale Verwaltung von Firmwareständen und Aktualisierungen.
Beispiel aus Ihrem Unternehmensalltag
Ihre IT-Abteilung verwaltet mehrere Server für die Warenwirtschaft und interne Anwendungen. Über ein separates Managementnetzwerk beschränken Sie administrative Zugriffe auf berechtigte Personen. Die integrierten HPE-Sicherheitsfunktionen ergänzen diesen Schutz auf Serverebene.
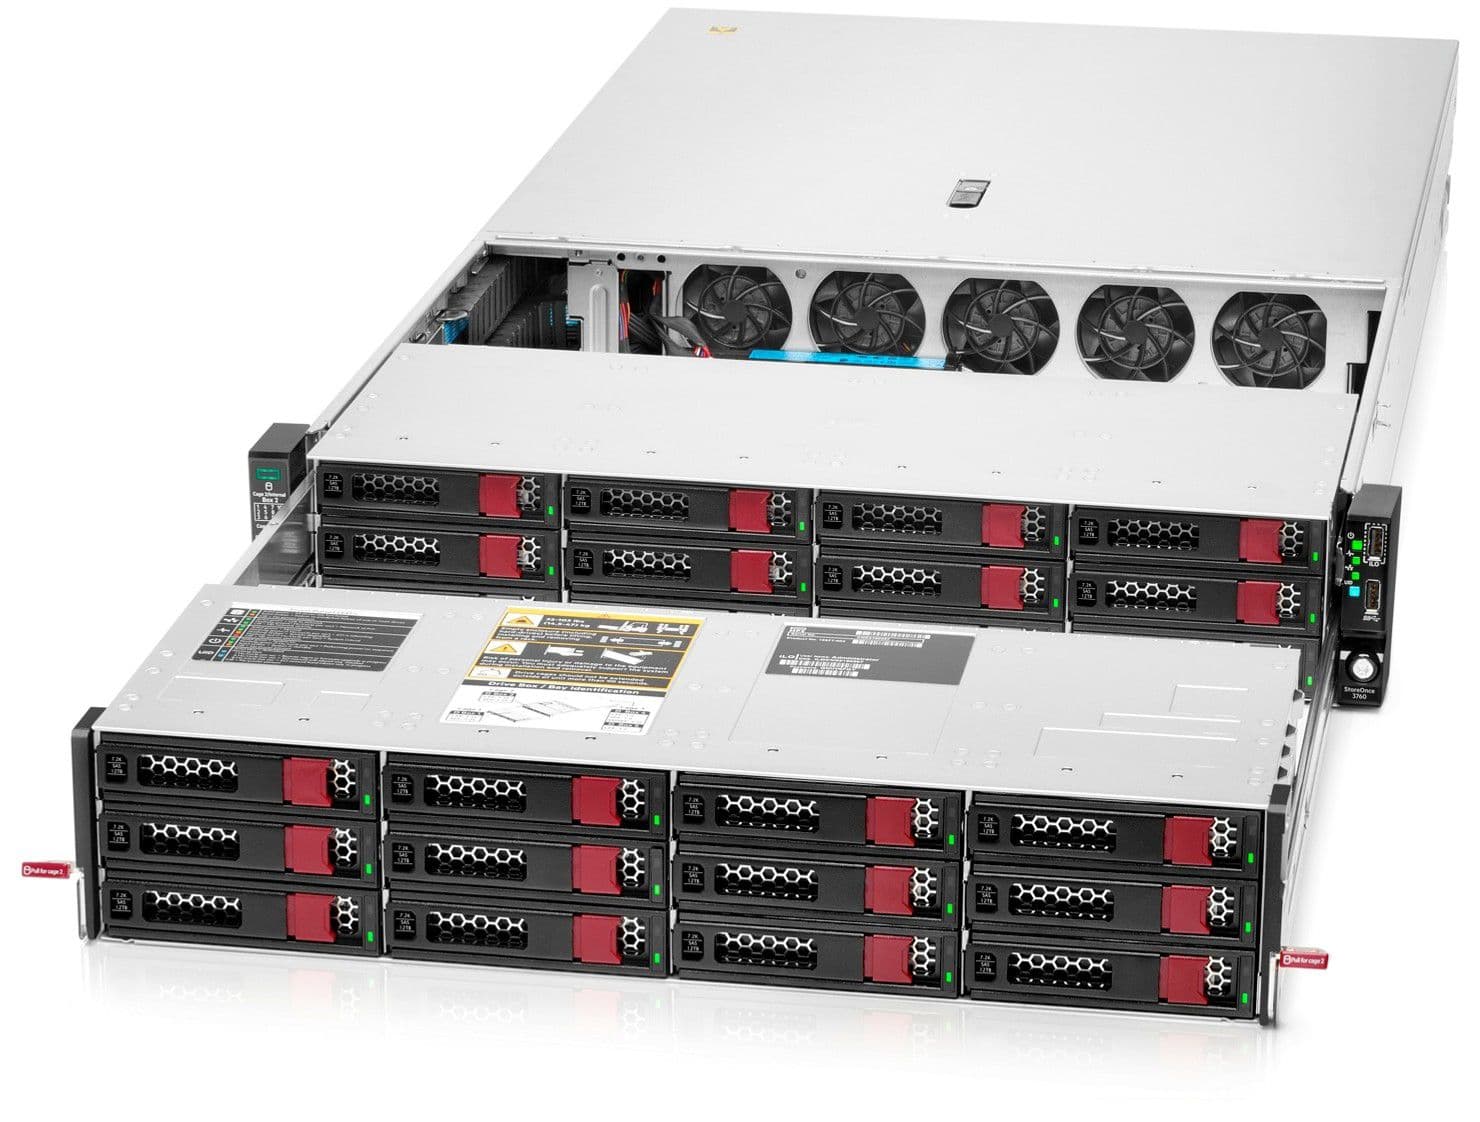
HPE StoreOnce und Zerto: Ihre Daten und Anwendungen wiederherstellen
Ein erfolgreicher Cyberangriff kann wichtige Daten und Anwendungen unzugänglich machen. HPE StoreOnce und HPE Zerto unterstützen Sie bei der Vorbereitung auf solche Ausfälle und der Wiederherstellung Ihrer Systeme.
Wichtige Sicherheitsfunktionen:
- HPE StoreOnce: Speichert Sicherungskopien Ihrer Unternehmensdaten auf dedizierten Backup-Systemen.
- HPE Zerto: Unterstützt die kontinuierliche Datensicherung durch Replikation.
- Journalbasierte Wiederherstellung: Ermöglicht mit HPE Zerto die Rückkehr zu früheren Wiederherstellungspunkten.
Beispiel aus Ihrem Unternehmensalltag
Nach einem Ransomware-Angriff ist Ihre Warenwirtschaft nicht mehr verfügbar. Mit zuvor eingerichteten Sicherungs- und Wiederherstellungsverfahren stellen Sie betroffene Daten und Anwendungen aus einem geeigneten Wiederherstellungspunkt wieder her, sobald die technischen Voraussetzungen dafür geschaffen sind.
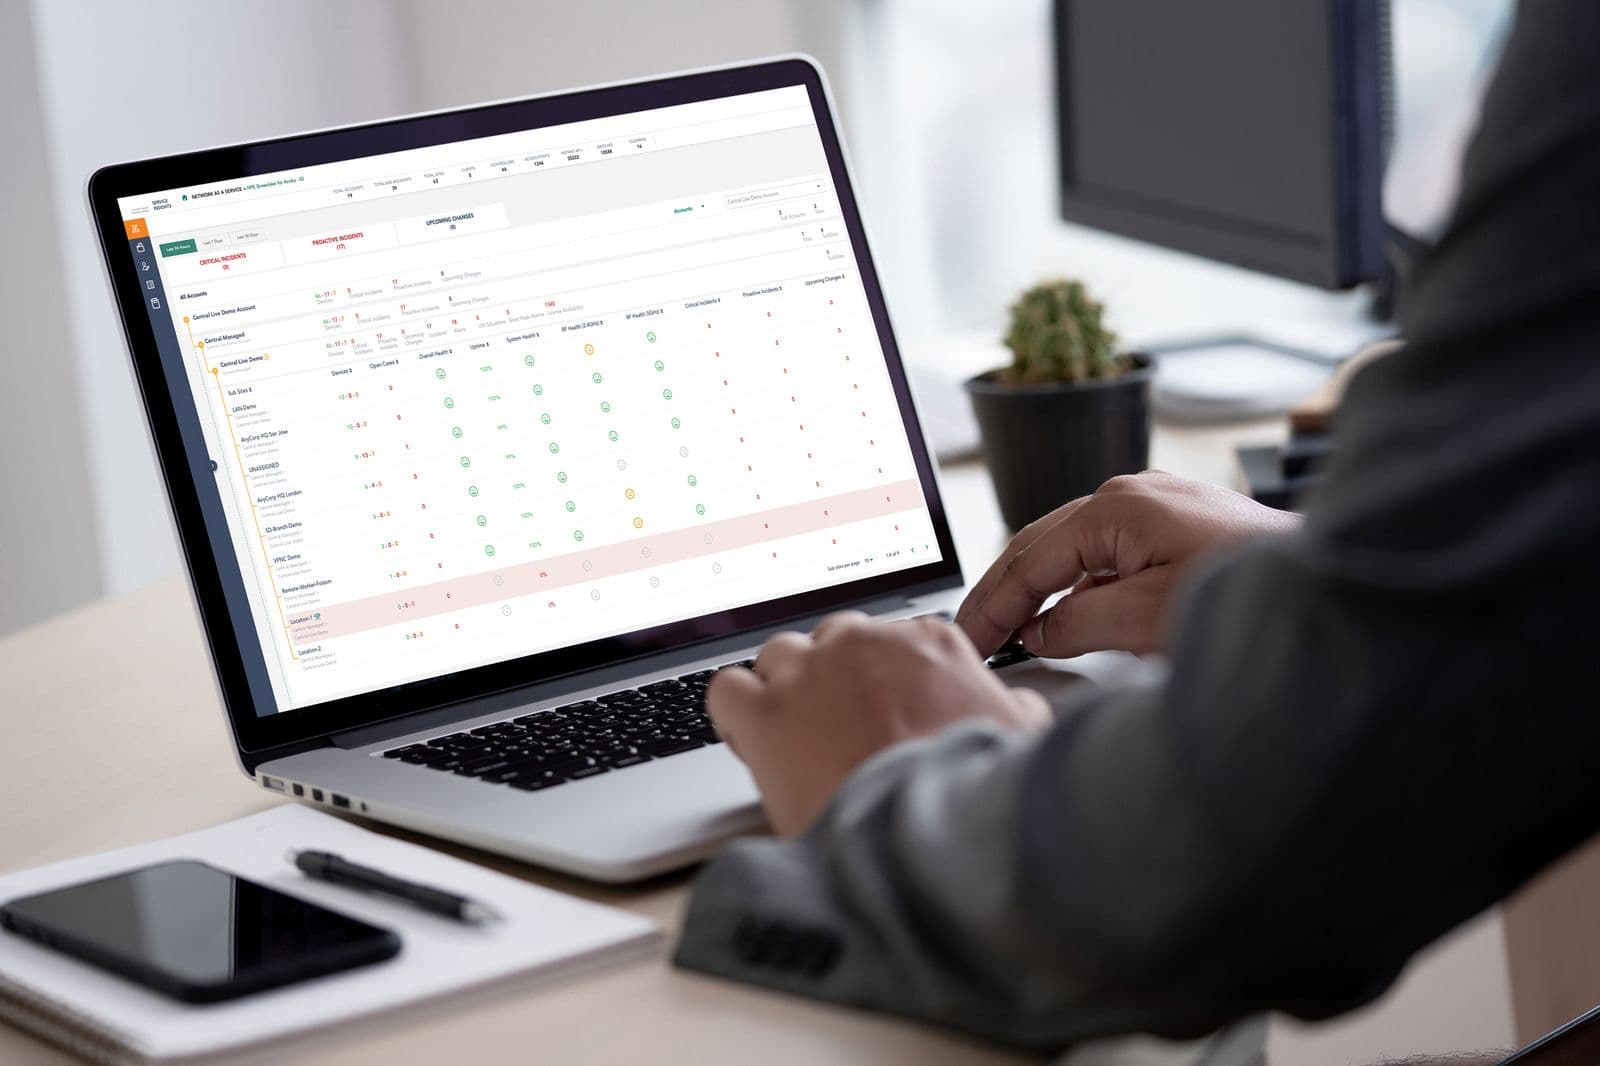
HPE Aruba Networking: Netzwerk- und Anwendungszugriffe kontrollieren
Mit HPE Aruba Networking begrenzen Sie die Kommunikation zwischen Ihren Systemen und legen fest, welche Benutzer und Geräte auf bestimmte Ressourcen zugreifen dürfen.
Wichtige Sicherheitsfunktionen:
- Dynamic Segmentation: Setzt rollenbasierte Netzwerkregeln durch.
- ClearPass: Unterstützt die Authentifizierung von Benutzern und Geräten.
- Security Service Edge (SSE): Ermöglicht kontrollierte Zugriffe auf Anwendungen auch außerhalb Ihres Unternehmensnetzwerks.
Beispiel aus Ihrem Unternehmensalltag
Ein externer Dienstleister benötigt Zugriff auf eine bestimmte Fachanwendung. Mit geeigneten Zugriffsrichtlinien beschränken Sie seine Berechtigungen auf die erforderlichen Ressourcen, ohne ihm Zugang zu weiteren Netzwerkbereichen zu gewähren.
Wie Cyberangriffe entstehen und warum sie oft unbemerkt bleiben
Cyberangriffe beginnen häufig mit einem kompromittierten Benutzerkonto oder einer Sicherheitslücke. Von dort aus versuchen Angreifer, weitere Berechtigungen zu erlangen und auf geschäftskritische Systeme zuzugreifen. Wer diese Angriffswege kennt, kann gezielte Schutzmaßnahmen ergreifen und verdächtige Aktivitäten früher erkennen.
Eingeschränkte Benutzerrechte und eine konsequente Netzwerksegmentierung erschweren die Ausbreitung und begrenzen mögliche Schäden.
Wie gelangen Angreifer über Phishing in Ihr Unternehmen?
Mit gefälschten Rechnungen, manipulierten Anmeldeaufforderungen oder vermeintlichen Nachrichten Ihrer Geschäftsführung versuchen Kriminelle, Zugangsdaten zu stehlen oder Zahlungen umzuleiten.
Besonders gefährlich ist Business Email Compromise (BEC). Dabei missbrauchen Angreifer geschäftliche E-Mail-Konten oder täuschen deren Identität vor. KI-generierte Nachrichten und nachgeahmte Stimmen erschweren die Erkennung zusätzlich.
Wichtige Schutzmaßnahmen:
- Ungewöhnliche Zahlungsanweisungen über einen bekannten Kontaktweg bestätigen
- Unerwartete Anmeldeaufforderungen und Gerätecodes nicht ungeprüft freigeben
- Verdächtige Nachrichten unverzüglich an Ihre IT-Verantwortlichen melden
Wie läuft ein Ransomware-Angriff ab?
Bei einem gezielten Ransomware-Angriff versuchen Kriminelle häufig, nach dem ersten Zugriff weitere Systeme zu übernehmen. Die eigentliche Verschlüsselung erfolgt unter Umständen erst, nachdem wichtige Berechtigungen erlangt oder vertrauliche Daten entwendet wurden.
- Unberechtigten Zugriff erlangen
Gestohlene Zugangsdaten, ungeschützte Fernzugänge oder ausnutzbare Schwachstellen eröffnen den Zugang. - Innerhalb Ihrer Infrastruktur ausbreiten
Angreifer untersuchen Netzwerkverbindungen, erweitern ihre Berechtigungen und versuchen, weitere Systeme zu kompromittieren. - Daten und Anwendungen kompromittieren
Vertrauliche Daten werden möglicherweise entwendet, Systeme verschlüsselt und wichtige Geschäftsprozesse unterbrochen.
Eingeschränkte Benutzerrechte und eine konsequente Netzwerksegmentierung erschweren die Ausbreitung und begrenzen mögliche Schäden.
Woran erkennen Sie einen bereits laufenden Cyberangriff?
Ein Angriff bleibt häufig zunächst unbemerkt. Bestimmte Veränderungen in Ihrer IT-Infrastruktur können jedoch auf einen unberechtigten Zugriff hinweisen. Einzelne Auffälligkeiten sind noch kein eindeutiger Beweis für einen Angriff. Entscheidend ist die gemeinsame Auswertung der Sicherheitsereignisse, um tatsächliche Bedrohungen zu erkennen und geeignete Gegenmaßnahmen einzuleiten.
Typische Warnzeichen sind:
- Ungewöhnliche Anmeldungen oder Zugriffe von unbekannten Standorten
- Unerwartet angelegte Administratorkonten oder veränderte Berechtigungen
- Deaktivierte Sicherheitsfunktionen und unbekannte Prozesse
- Verdächtige Netzwerkverbindungen oder ungewöhnliche Datenübertragungen
Device Code Phishing: Wenn eine echte Anmeldeseite missbraucht wird
Angreifer verleiten Ihre Mitarbeitenden dazu, einen fremden Gerätecode auf einer echten Microsoft-Anmeldeseite zu bestätigen. Dadurch autorisieren sie möglicherweise unbemerkt einen Zugriff des Angreifers. Mit geeigneten Microsoft-Entra-Richtlinien lässt sich dieses Anmeldeverfahren einschränken. Prüfen Sie zuvor, welche Anwendungen es tatsächlich benötigen.
Verdächtige Aktivitäten erkennen und Schäden begrenzen
Die Erkennung einer Auffälligkeit ist erst der Anfang. Sobald ein Schutzsystem eine ungewöhnliche Programmausführung meldet, muss geklärt werden, ob eine legitime Anwendung oder eine tatsächliche Bedrohung dahintersteht.
Dafür benötigen Ihre Sicherheitsverantwortlichen Informationen aus unterschiedlichen Systemen und einen geregelten Ablauf für die weitere Untersuchung.

Wie werden aus einzelnen Sicherheitsmeldungen konkrete Erkenntnisse?
Eine Warnmeldung lässt sich zuverlässiger bewerten, wenn weitere Ereignisse des betroffenen Systems berücksichtigt werden.
Meldet der Endgeräteschutz einen unbekannten Prozess, sind dessen Herkunft, die beteiligten Benutzerkonten und die aufgebauten Netzwerkverbindungen relevant. Wurde gleichzeitig ein neues Administratorkonto angelegt oder eine Sicherheitsfunktion deaktiviert, verändert dies die Bewertung. Erst auf dieser Grundlage lassen sich Gegenmaßnahmen gezielt einleiten, ohne notwendige Geschäftsprozesse unnötig zu unterbrechen.
Die Untersuchung soll vor allem drei Fragen beantworten:
- Was ist passiert? Welche Aktivität hat die Warnmeldung ausgelöst?
- Welche Systeme sind betroffen? Gibt es Hinweise auf weitere ungewöhnliche Vorgänge?
- Welche Reaktion ist erforderlich? Muss ein System isoliert, ein Zugang gesperrt oder die Untersuchung ausgeweitet werden?

Was unterscheidet EDR, SIEM und Managed SOC?
Für die Angriffserkennung werden unterschiedliche Technologien und Leistungen eingesetzt. Sie übernehmen jeweils eigenständige Aufgaben.
EDR (Endpoint Detection and Response) erfasst sicherheitsrelevante Aktivitäten auf unterstützten Endgeräten. Dazu gehören gestartete Prozesse und auffällige Verbindungen. Geeignete EDR-Lösungen unterstützen außerdem die Untersuchung und Behandlung erkannter Bedrohungen.
SIEM (Security Information and Event Management) führt Ereignisse aus unterschiedlichen Sicherheitsquellen zusammen. Dadurch lassen sich Anmeldungen, Systemänderungen und Netzwerkaktivitäten gemeinsam auswerten.
Ein Managed SOC (Security Operations Center) ergänzt diese technischen Funktionen um die kontinuierliche Untersuchung durch Security-Analysten. Experten bewerten auffällige Ereignisse und koordinieren die vereinbarte Reaktion auf bestätigte Sicherheitsvorfälle.
Wie priorisieren Sie Ihre IT-Sicherheit im Mittelstand?
Nicht jedes Sicherheitsrisiko hat die gleichen Folgen für Ihr Unternehmen. Während der Ausfall einer internen Testumgebung meist begrenzte Auswirkungen hat, kann eine nicht verfügbare Warenwirtschaft Ihre Bestell- und Lieferprozesse unmittelbar beeinträchtigen.
Gerade mit begrenzten IT-Ressourcen ist es deshalb wichtig, Ihre Sicherheitsmaßnahmen nach dem tatsächlichen Geschäftsrisiko zu priorisieren.
Drei Fragen helfen Ihnen bei der Entscheidung:
- Welche Geschäftsprozesse sind besonders kritisch? Identifizieren Sie die Anwendungen, deren Ausfall Ihren Betrieb erheblich beeinträchtigen würde.
- Wo besteht der größte Handlungsdruck? Berücksichtigen Sie bekannte Sicherheitsrisiken, mögliche Ausfallzeiten und die Auswirkungen auf Ihre Kunden.
- Welche Ressourcen stehen zur Verfügung? Legen Sie fest, welche Maßnahmen Ihre IT-Abteilung selbst umsetzt und wo externe Unterstützung erforderlich ist.
So konzentrieren Sie Ihr Sicherheitsbudget auf die Bereiche, in denen ein Vorfall besonders schwerwiegende Folgen hätte.

Wie entlasten Sie Ihre IT-Abteilung bei wiederkehrenden Sicherheitsaufgaben?
Neben dem Tagesgeschäft benötigt Ihre IT-Abteilung Zeit für die laufende Sicherheitsbetreuung. Fehlen dafür personelle Kapazitäten, bleiben wichtige Aufgaben möglicherweise liegen.
Wir unterstützen Sie bei der Planung einer klaren Aufgabenverteilung und übernehmen auf Wunsch vereinbarte Betriebs- und Sicherheitsleistungen. Sie behalten die Kontrolle über Ihre IT, während festgelegte Zuständigkeiten und Reaktionswege für Entlastung sorgen.
Welche Rolle spielen NIS2 und organisatorische Sicherheitsmaßnahmen?
Ob Ihr Unternehmen unter das NIS2-Umsetzungsgesetz fällt, hängt unter anderem von seiner Branche, Größe und gesetzlichen Sonderregelungen ab. Für betroffene Einrichtungen gelten Anforderungen an das Risikomanagement und die Meldung erheblicher Sicherheitsvorfälle.
Unabhängig davon benötigt Ihre IT-Sicherheit klare organisatorische Grundlagen:
- Verantwortlichkeiten: Wer entscheidet über Sicherheitsmaßnahmen und notwendige Investitionen?
- Notfallprozesse: Wer übernimmt bei einem Sicherheitsvorfall welche Aufgaben?
- Mitarbeitersensibilisierung: Wie stellen Sie sicher, dass verdächtige Vorgänge erkannt und gemeldet werden?
Damit ergänzen Sie Ihre technischen Schutzmaßnahmen um verbindliche Abläufe für den täglichen Betrieb und den Ernstfall.
Wenn ein Sicherheitsvorfall eintritt
Was ist nach einem Cyberangriff zu tun?
Ist Ihr Unternehmen von einem Cyberangriff betroffen, zählt ein koordiniertes Vorgehen. Betroffene Systeme müssen abgesichert, der Schaden eingegrenzt und wichtige Geschäftsprozesse wiederhergestellt werden. Unüberlegte Eingriffe können jedoch die Untersuchung erschweren oder wichtige Beweise vernichten.
Wie nehmen Sie Ihre Systeme sicher wieder in Betrieb?
Bevor Sie betroffene Anwendungen wieder freigeben, müssen die Angriffsursache untersucht, verbliebene Zugänge der Angreifer beseitigt und die erforderlichen Sicherheitsmaßnahmen umgesetzt sein.
Beim Wiederanlauf sollten Sie auf folgende Punkte achten:
- Saubere Wiederherstellung:
Nutzen Sie überprüfte Sicherungskopien oder vertrauenswürdige Systemstände. - Geschäftskritische Anwendungen priorisieren:
Stellen Sie zuerst die Systeme wieder her, die Sie für Ihre wichtigsten Betriebsabläufe benötigen. - Funktion und Sicherheit prüfen:
Kontrollieren Sie Anwendungen, Berechtigungen und Netzwerkverbindungen, bevor Sie den regulären Betrieb vollständig aufnehmen.
Eine erfolgreiche Datenwiederherstellung allein bedeutet noch nicht, dass Ihre Infrastruktur wieder sicher ist. Erst nach der technischen Prüfung und Freigabe der betroffenen Systeme sollte der reguläre Betrieb fortgesetzt werden.
- 01
Angriff eindämmen:
Lassen Sie kompromittierte Systeme gezielt vom Netzwerk isolieren und betroffene Zugänge sperren. Stimmen Sie die Maßnahmen mit Ihren IT-Sicherheitsverantwortlichen ab.
- 02
Beweise sichern:
Bewahren Sie relevante Protokolle und Systeminformationen auf. Vermeiden Sie unkoordinierte Neustarts oder Neuinstallationen.
- 03
Schadensumfang feststellen:
Prüfen Sie, welche Anwendungen, Daten und Geschäftsprozesse betroffen sind und ob Angreifer weiterhin Zugriff haben.
- 04
Meldepflichten prüfen:
Klären Sie, ob Datenschutzverletzungen oder andere meldepflichtige Sicherheitsvorfälle vorliegen, und informieren Sie die zuständigen Stellen fristgerecht.
So unterstützen wir Sie bei der Absicherung Ihrer IT
Als HPE Gold Solution Provider begleiten wir Sie von der ersten Bestandsaufnahme bis zur technischen Umsetzung. Dabei stimmen wir die einzelnen Schritte auf Ihre bestehende Infrastruktur und die Anforderungen Ihres Unternehmens ab.
- Ausgangssituation analysieren
Gemeinsam klären wir, welche Systeme für Ihren Geschäftsbetrieb besonders wichtig sind und wo Sicherheitsrisiken bestehen. Der vereinbarte Prüfungsumfang bildet die Grundlage für die weitere Planung. - Maßnahmen priorisieren
Die Ergebnisse zeigen, wo Handlungsbedarf besteht. Daraus entwickeln wir einen Maßnahmenplan, der die Dringlichkeit, den technischen Aufwand und Ihre verfügbaren Ressourcen berücksichtigt. - HPE-Lösungen integrieren
Ob angepasste Konfigurationen oder zusätzliche Sicherheitsfunktionen: Die vereinbarten Maßnahmen setzen wir abgestimmt auf Ihre vorhandene IT um und berücksichtigen dabei die Anforderungen des laufenden Betriebs. - Betreuung und Verantwortlichkeiten regeln
Nach der Implementierung prüfen wir die umgesetzten Funktionen. Anschließend legen wir gemeinsam fest, welche Aufgaben Ihre interne IT übernimmt und welche Betriebs- oder Sicherheitsleistungen wir auf Wunsch ergänzen.

Häufige Fragen zu Cybersicherheit und HPE
Hier finden Sie Antworten auf wichtige Fragen zur praktischen Umsetzung.
Ihre IT-Sicherheit auf den Prüfstand stellen
Sie möchten wissen, ob Ihre vorhandenen Server, Netzwerkzugänge und Sicherheitskonfigurationen ausreichend geschützt sind? Oder planen Sie bereits den Einsatz zusätzlicher HPE-Sicherheitsfunktionen?
Wir betrachten Ihre Ausgangssituation und entwickeln gemeinsam mit Ihnen einen Lösungsweg, der zu Ihrer Infrastruktur und den Anforderungen Ihres Unternehmens passt.
