Device Code Phishing: Wie Angreifer trotz MFA Microsoft-365-Konten übernehmen
Ihre Mitarbeitenden nutzen MFA und trotzdem übernimmt ein Angreifer das Microsoft-365-Konto. Bei Device Code Phishing gibt der Nutzer den Zugang selbst frei, auf der echten Microsoft-Seite. So funktioniert der Angriff und so schützen Sie sich.
Was ist Device Code Phishing?
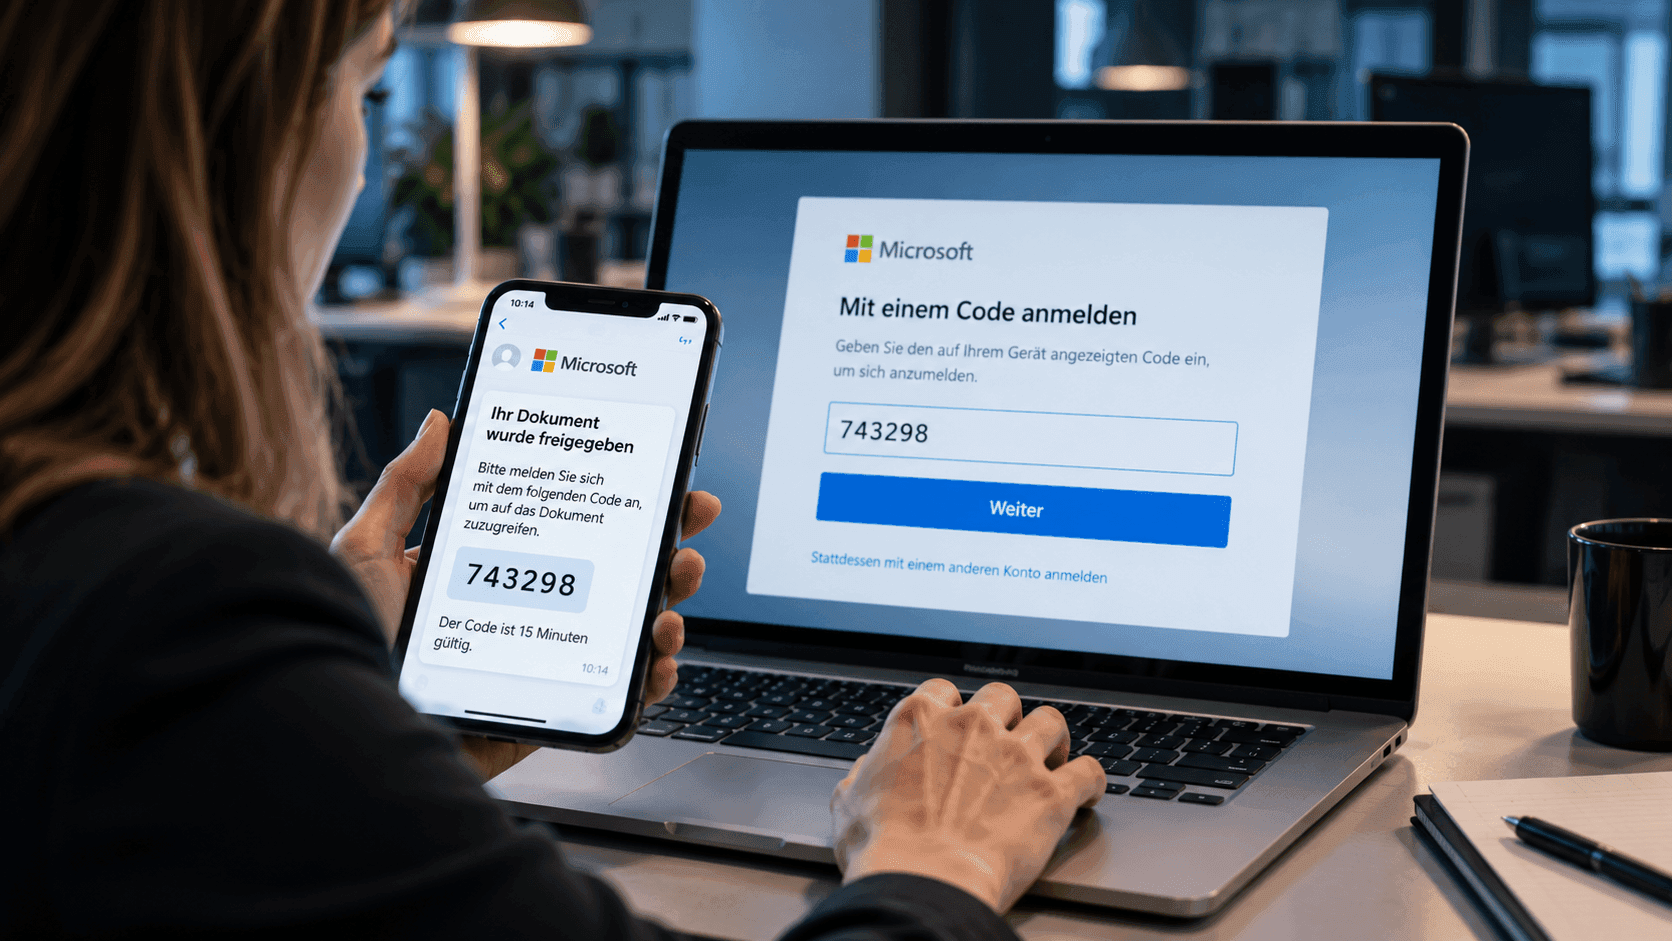
Der Device-Code-Flow ist ein Anmeldeverfahren für Geräte ohne eigene Tastatur oder Browser, etwa Smart-TVs, Drucker, Konferenzsysteme oder Kommandozeilen-Tools. Das Gerät zeigt einen kurzen Code an, den Nutzende auf einer Microsoft-Seite eingeben, um sich dort anzumelden. Das ist bequem und grundsätzlich legitim.
Beim Device Code Phishing dreht ein Angreifer den Spieß um: Er startet den Anmeldevorgang selbst, erhält einen Code und bringt eine echte Person dazu, ihn auf der echten Microsoft-Seite zu bestätigen. Wer das tut, meldet nicht sein eigenes Gerät an, sondern das des Angreifers.
So läuft ein Angriff ab
- Vorbereitung: Der Angreifer startet bei Microsoft einen Device-Code-Anmeldevorgang und erhält einen Code.
- Köder: Per E-Mail, Teams-Nachricht oder SMS kommt eine glaubwürdige Aufforderung, zum Beispiel „Bitte bestätigen Sie Ihre Teilnahme am Meeting“ oder „Dokument freigegeben – bitte mit diesem Code anmelden“.
- Anmeldung: Die Person öffnet die echte Microsoft-Seite, gibt den Code ein und meldet sich an, inklusive MFA.
- Übernahme: Microsoft stellt dem Angreifer Zugriffs- und Aktualisierungs-Token aus. Abhängig von den erteilten Berechtigungen kann er damit auf Microsoft-365-Dienste zugreifen, ohne das Passwort der betroffenen Person zu kennen, und mit dem Aktualisierungs-Token weitere Zugriffs-Token anfordern.
- Missbrauch: Der Angreifer greift auf E-Mails, Dateien und Chats zu und nutzt das Konto, um Kolleginnen, Kollegen oder Geschäftspartner anzuschreiben.
Warum MFA hier nicht schützt
Beim klassischen Phishing landen Nutzende auf einer gefälschten Anmeldeseite, und ein Blick auf die Adresse kann den Betrug entlarven. Beim Device Code Phishing gibt es keine gefälschte Seite: Die Anmeldung läuft bei Microsoft, und die MFA-Abfrage führt der Nutzer selbst durch. Auch der Aufwand für den Angreifer ist geringer, denn anders als bei sogenannten Adversary-in-the-Middle-Angriffen braucht er keine Proxy-Infrastruktur.
Der Angriff zielt damit nicht auf das Passwort, sondern auf die Zustimmung der Nutzenden. Klassische Awareness-Tipps wie „Prüfen Sie die URL“ greifen deshalb zu kurz.
Wer steckt dahinter, und ist der Mittelstand betroffen?
Device Code Phishing ist keine Randerscheinung mehr. Schon 2025 hat Microsoft Kampagnen einer staatsnahen Gruppe beschrieben, 2026 hat sich die Technik breit durchgesetzt: Seit Februar 2026 wird mit EvilTokens ein Phishing-as-a-Service-Kit angeboten, das Köder, Code-Handling und Token-Abfrage automatisiert. Das Sicherheitsunternehmen Huntress dokumentierte eine Kampagne mit über 340 betroffenen Microsoft-365-Organisationen in den USA, Kanada, Australien, Neuseeland und Deutschland. Für Januar bis April 2026 meldet Huntress zudem einen Anstieg solcher Angriffe um rund 1.380 Prozent gegenüber der zweiten Jahreshälfte 2025.
Auffällig ist die Qualität der Köder: Nach Einschätzung der Forschenden wurden die Nachrichten mit KI individuell erzeugt, in einer Angriffswelle fand Huntress keine zwei identischen Mails. Auch Microsoft hat im September 2026 die KI-gestützte EvilTokens-Kampagne und den Missbrauch des Device-Code-Verfahrens dokumentiert. Filter, die auf bekannte Textmuster setzen, stoßen damit an Grenzen. (Stand: Oktober 2026)
Für kleine und mittlere Unternehmen ist das Thema deshalb hochrelevant: Microsoft 365 ist weit verbreitet, und der Angriff kommt ohne gefälschte Infrastruktur aus. Ob der Device-Code-Flow in Ihrer Umgebung eingeschränkt ist, hängt von der Konfiguration ab. Die Standardeinstellungen reichen nicht in jedem Fall aus.
Typische Folgen eines übernommenen Kontos
- Zugriff auf Postfach, Kalender, OneDrive, SharePoint und Teams-Chats mit den Rechten der betroffenen Person.
- Weiterleitungs- und Postfachregeln, mit denen Angreifer ihre Spuren verwischen oder Antworten abfangen.
- Folge-Phishing mit vertrauenswürdigem Absender: Nachrichten von einem echten Konto aus erreichen Kolleginnen, Kollegen und Geschäftspartner mit hoher Glaubwürdigkeit.
- Datenschutzrechtliche Folgen: Sind personenbezogene Daten betroffen, kann eine Meldepflicht nach Art. 33 DSGVO entstehen (grundsätzlich innerhalb von 72 Stunden).
Woran Mitarbeitende den Angriff erkennen
- Sie sollen einen Code eingeben, den Sie nicht selbst an einem eigenen Gerät angefordert haben.
- Die Nachricht kommt unerwartet oder erzeugt Zeitdruck („Meeting beginnt in 10 Minuten“, „Dokument wartet auf Sie“). Der Code ist nur begrenzt gültig, standardmäßig 15 Minuten, deshalb drängen Angreifer zur schnellen Eingabe.
- Geben Sie keine Gerätecodes ein, die Sie unerwartet per E-Mail, Teams oder SMS erhalten. Bestätigen Sie ausschließlich Anmeldevorgänge, die Sie selbst gestartet haben.
Merksatz für Ihre Teams: Geben Sie einen Code nur ein, wenn Sie ihn selbst an einem eigenen Gerät angefordert haben. Im Zweifel nachfragen, bevor Sie bestätigen.
So schützen Sie Ihr Unternehmen
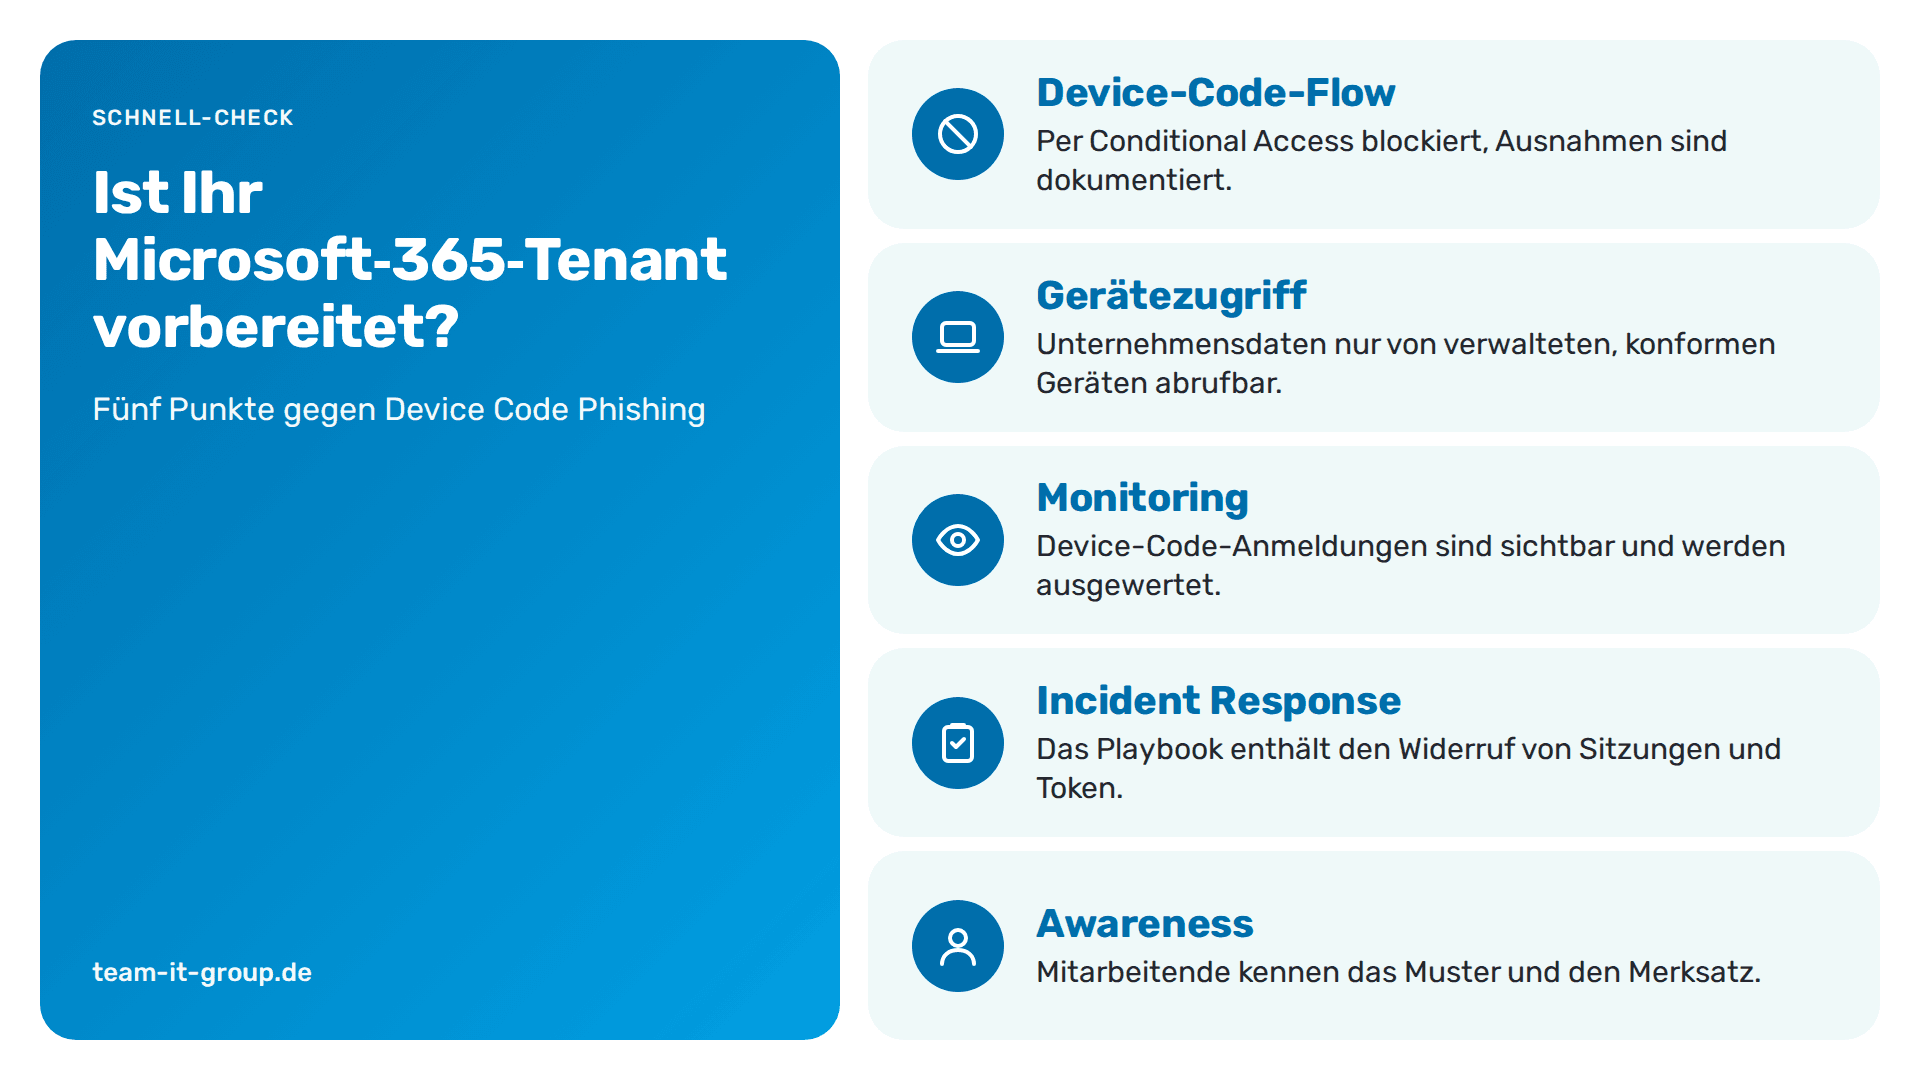
1. Device-Code-Flow per Conditional Access blockieren
Microsoft empfiehlt, den Device-Code-Flow überall zu sperren, wo er nicht gebraucht wird. In Microsoft Entra gelingt das über eine Richtlinie für den bedingten Zugriff (Conditional Access):
- Im Microsoft Entra Admin Center unter Schutz > Bedingter Zugriff eine neue Richtlinie anlegen.
- Benutzer: alle einschließen, Notfallzugriffskonten (Break-Glass-Konten) ausschließen. Zielressourcen: alle.
- Unter Bedingungen Authentifizierungsflüsse aktivieren und den Device-Code-Flow auswählen.
- Als Zugriffssteuerung Zugriff blockieren wählen.
- Richtlinie zunächst im Nur-Bericht-Modus (Report-only) aktivieren, Anmeldeprotokolle auswerten und erst danach scharf schalten.
Bezeichnungen im Portal können je nach Version und Sprache abweichen. Berechtigte Ausnahmen, etwa Teams-Geräte, Kiosk- oder IoT-Systeme und Skripte, sollten Sie vorab identifizieren und dokumentiert ausnehmen. Ausnahmen sollten möglichst eng auf die tatsächlich benötigten Konten, Geräte und Anwendungsfälle begrenzt werden, damit die Schutzwirkung der Richtlinie erhalten bleibt. Prüfen Sie außerdem unter den von Microsoft verwalteten Richtlinien, ob für Ihren Tenant bereits eine Richtlinie zum Blockieren des Device-Code-Flows existiert und in welchem Status sie ist.
2. Zugriff auf verwaltete Geräte begrenzen
Verlangen Sie für den Zugriff auf Unternehmensdaten nach Möglichkeit verwaltete, konforme Geräte, beispielsweise über Microsoft Intune. In Verbindung mit geeigneten Conditional-Access-Richtlinien kann dies den Missbrauch gestohlener Token erschweren, auch über Device Code Phishing hinaus. Das entspricht dem Zero-Trust-Prinzip: Auch ein gültiger Login wird geprüft.
3. Anmeldungen kontinuierlich überwachen
Entra protokolliert, wenn sich jemand per Device-Code-Verfahren anmeldet. Diese Anmeldungen sollten Sie gezielt auswerten und bei Auffälligkeiten alarmieren, zum Beispiel bei Anmeldungen aus ungewöhnlichen Ländern oder von Personen, die den Flow nie nutzen. Monitoring, Erkennung und Reaktion sind kein einmaliges Projekt, sondern ein laufender Prozess.
4. Incident Response vorbereiten
Bei einem Verdacht reicht ein Passwort-Reset nicht aus, denn bereits ausgestellte Token bleiben unter Umständen gültig. Ihr Playbook sollte mindestens enthalten:
- Aktive Sitzungen und Token des Kontos widerrufen und das Passwort zurücksetzen.
- Registrierte MFA-Methoden und verbundene Geräte prüfen.
- Postfachregeln, Weiterleitungen und erteilte App-Zustimmungen kontrollieren.
- Anmeldeprotokolle auswerten, um den Umfang des Zugriffs einzugrenzen.
- Meldepflichten nach DSGVO prüfen und die Geschäftsführung informieren.
5. Mitarbeitende gezielt sensibilisieren
Nehmen Sie Device Code Phishing mit konkreten Beispielen in Ihre Security-Schulungen auf, am besten mit Screenshots echter Köder-Nachrichten und dem Merksatz von oben. Ergänzend kann eine E-Mail-Security-Lösung Köder-Mails frühzeitig herausfiltern. Sie ersetzt aber nicht die technische Sperre des Flows.
Fazit:
Device Code Phishing zeigt, dass Angreifer Ihre Technik nicht überlisten müssen, wenn sie Ihre Mitarbeitenden zur Zustimmung bewegen können. Die gute Nachricht: Mit einer gezielten Conditional-Access-Richtlinie, Geräteprüfung, Monitoring und einem klaren Merksatz lässt sich das Risiko deutlich senken, ohne den Arbeitsalltag auszubremsen.
Wie Team-IT Sie unterstützt
Identitäten sind das neue Einfallstor. Wir analysieren Ihre Microsoft-365-Umgebung, setzen Conditional-Access-Richtlinien nach dem Zero-Trust-Prinzip um und überwachen Anmeldungen und verdächtige Muster kontinuierlich über unser Team-IT SOC.
Sie wissen nicht, ob Ihr Tenant gegen Device Code Phishing abgesichert ist? Sprechen Sie uns an: Wir prüfen es gemeinsam mit Ihnen in einem kurzen Security-Check.